مجاني · الكود ظاهر للمراجعة · بدون تثبيت

الذاكرة ممتلئة…
ومدير المهام لا يُظهر السبب؟

افتح ملفًا واحدًا، واعرف خلال دقيقة أين تذهب ذاكرتك فعلًا: تسرّب في تعريف (Driver)، ذاكرة خارج كل العمليات، أو برنامج متخفٍّ. مع تقرير واضح بالعربية أو الإنجليزية تقدر ترسله لمن يساعدك.

ملف واحد · نحو 630 KB · ويندوز 10 و11

أول مرة؟ اقرأ طريقة الاستخدام بالصور
  • بدون تثبيت
  • الفحص بلا إنترنت وبلا إحصاءات
  • كل شيء قابل للتراجع
  • الكود ظاهر للمراجعة
كيف يعمل

ثلاث خطوات، وبدون تعقيد

01

نزّل الملف

اضغط زر التنزيل. ملف واحد صغير، بدون فك ضغط وبدون تثبيت.

02

افتحه ووافق على الصلاحيات

انقر نقرتين على الملف ثم اختر «نعم» في نافذة ويندوز. الصلاحيات لازمة لقراءة ذاكرة النظام.

03

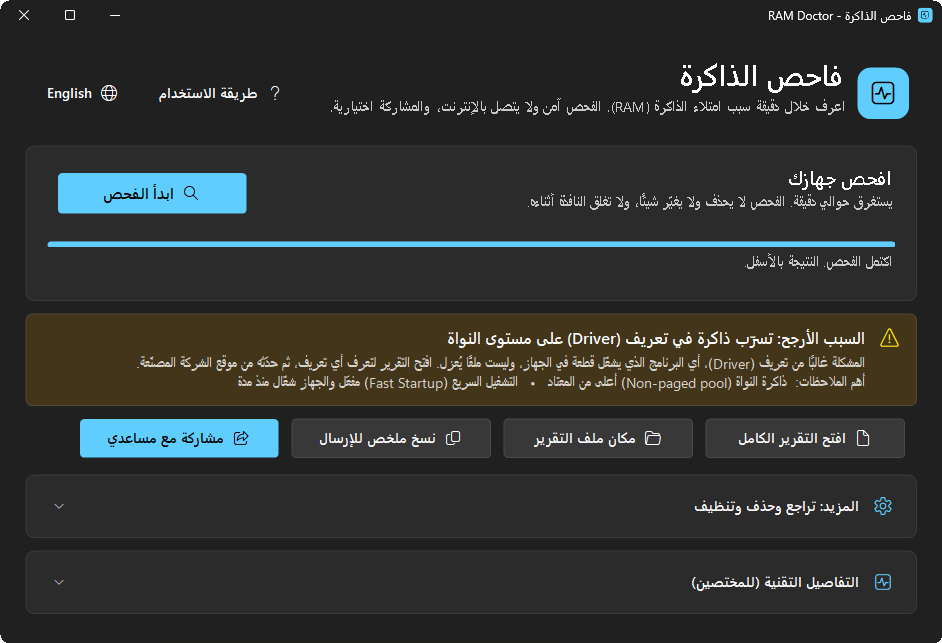
اضغط «ابدأ الفحص»

انتظر نحو دقيقة. تظهر النتيجة بألوان واضحة، وتقدر تفتح التقرير الكامل أو تعزل ما يستحق.
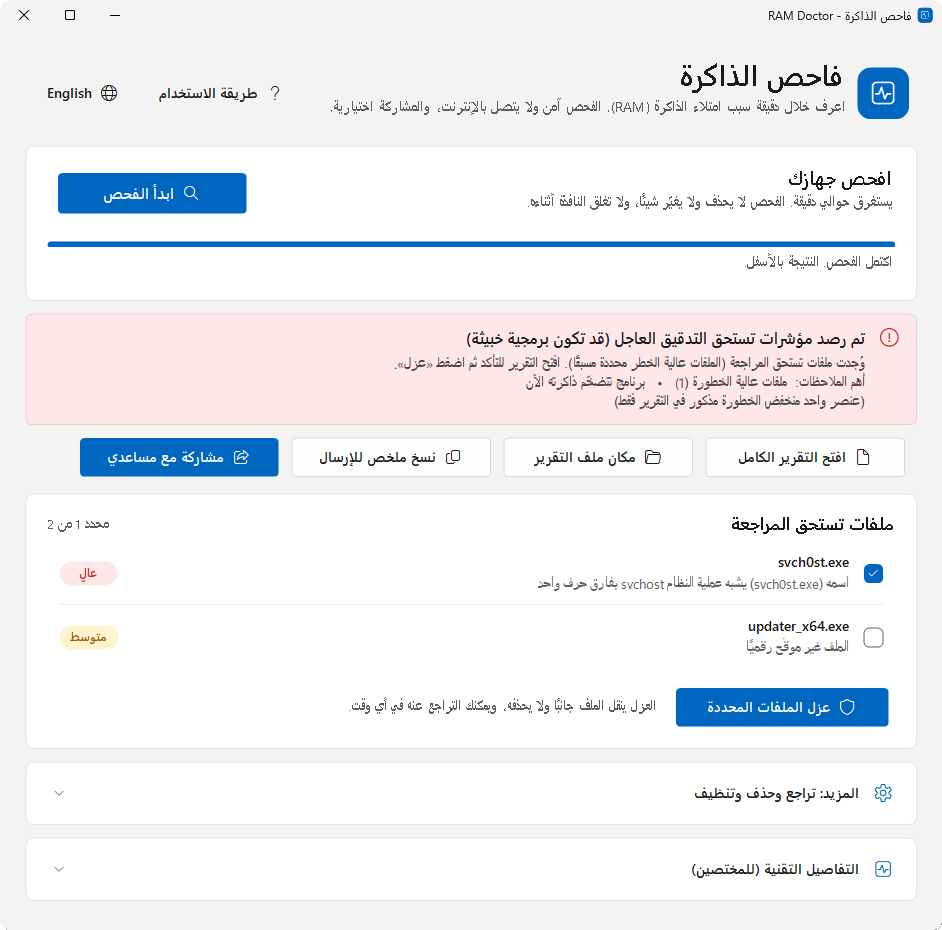
فاحص الذاكرة - RAM Doctor
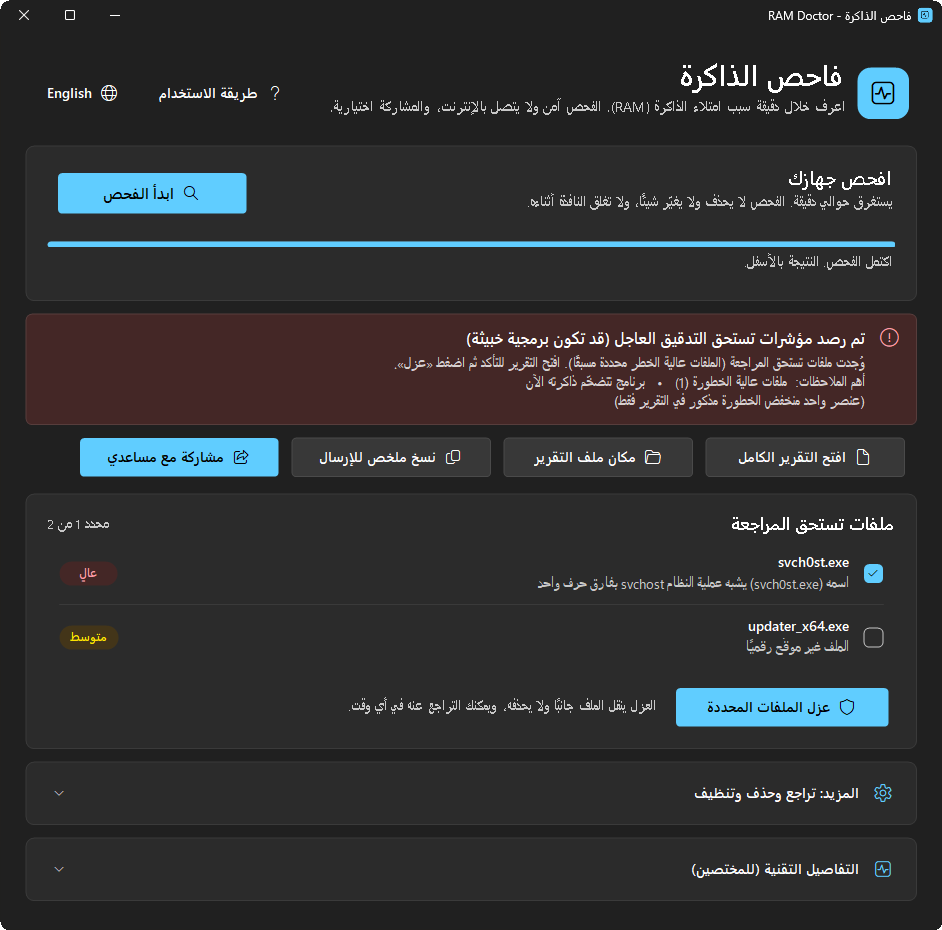
نافذة فاحص الذاكرة بالوضع الفاتح نافذة فاحص الذاكرة بالوضع الداكن
  1. 1افحص
  2. 2اقرأ النتيجة
  3. 3اضغط «شاركه» أو انسخ الملخص
من الداخل

نافذة واحدة، وبلغتك

تصميم يشبه ويندوز 11، يتبع الوضع الفاتح والداكن ولون التمييز عندك، وبأزرار كبيرة وواضحة. بالعربية أو الإنجليزية، وبزر يبدّل اللغة فورًا.
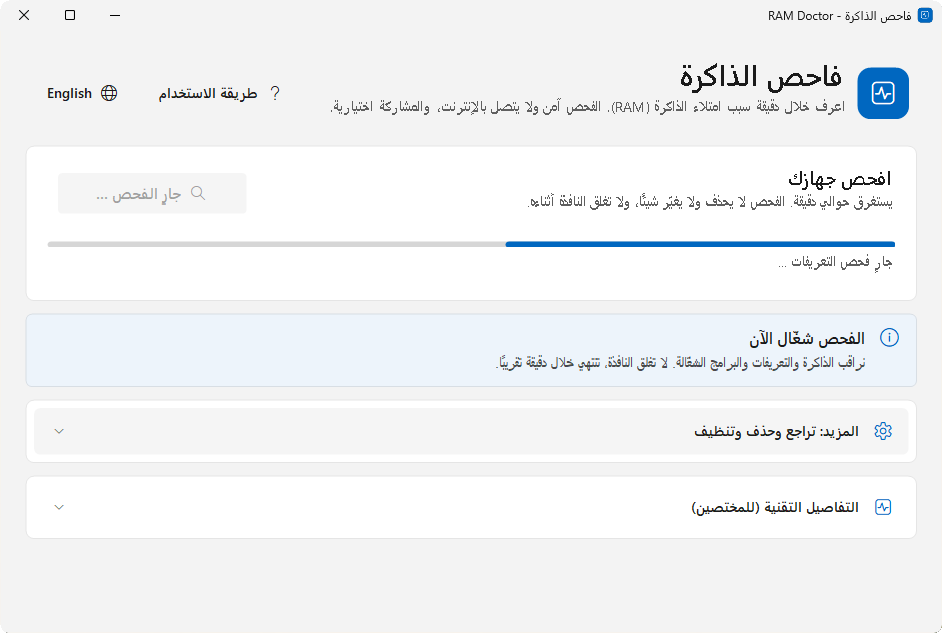
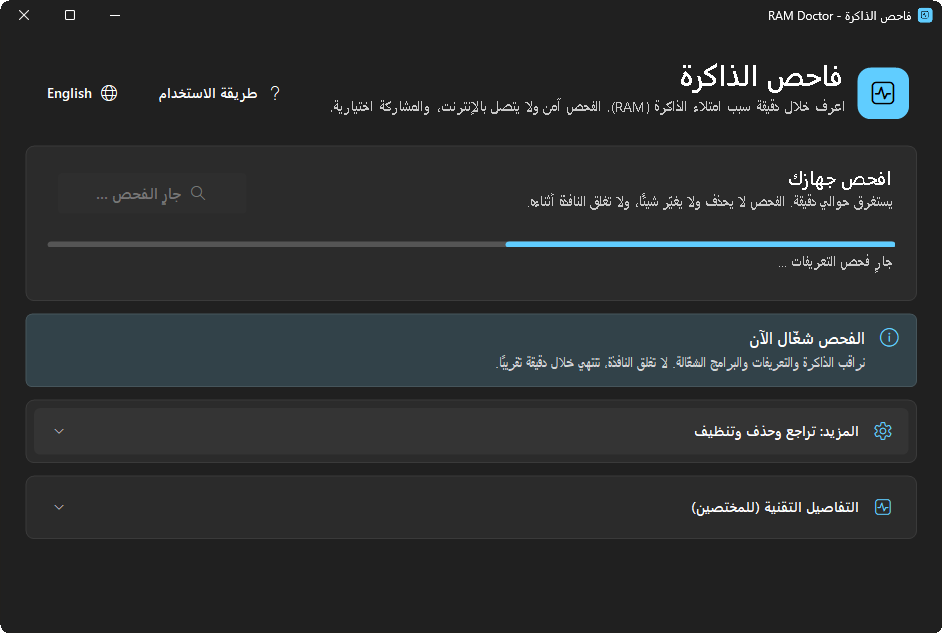
فاحص الذاكرة - RAM Doctor
النافذة أثناء الفحص مع شريط التقدمالنافذة أثناء الفحص مع شريط التقدم
شريط تقدّم واضح وخطوات مفهومة. لا تغلق النافذة حتى ينتهي الفحص.
المزايا

كل ما لا يُظهره مدير المهام

يكشف تسرّب ذاكرة النواة

حين يكون السبب تعريفًا معيبًا، لا يظهر في أي برنامج. الأداة تقرأ مجمّع الذاكرة (Non-paged pool) وتربط الوسم بالتعريف المرجّح لتعرف ما الذي تحدّثه.

  • برامج 3.1 GB
  • مشتركة 1.0 GB
  • نواة (Non-paged) 9.8 GB
  • مخزّنة 1.2 GB
  • حرة 0.9 GB
Pool tag: Ndis → netflt64.sys مثال توضيحي (بيانات وهمية) لجهاز ذاكرته 16 GB.

يبحث عن العمليات المخفية

يسأل النواة مباشرة عن كل رقم عملية ويقارنه بقوائم النظام، فيلتقط ما يتخفّى عن مدير المهام.

يقيّم الملفات المشبوهة

التوقيع الرقمي، مكان التشغيل، الاسم، سطر الأوامر، والاتصال بالشبكة، مع شرح لسبب كل حكم.

عزل قابل للتراجع

يوقف العملية ويعطّل تشغيلها التلقائي وينقل الملف جانبًا. وبضغطة واحدة ترجع الأمور كما كانت.

خفيف وسريع

ملف واحد نحو 630 KB، يفك نفسه في مجلد مؤقت مقفول للمدير فقط ويُحذف عند الإغلاق. الفحص يستهلك نحو 110 MB من الذاكرة في ذروته ويعمل بأولوية منخفضة، ويستغرق نحو دقيقة، وبدون أي تثبيت.
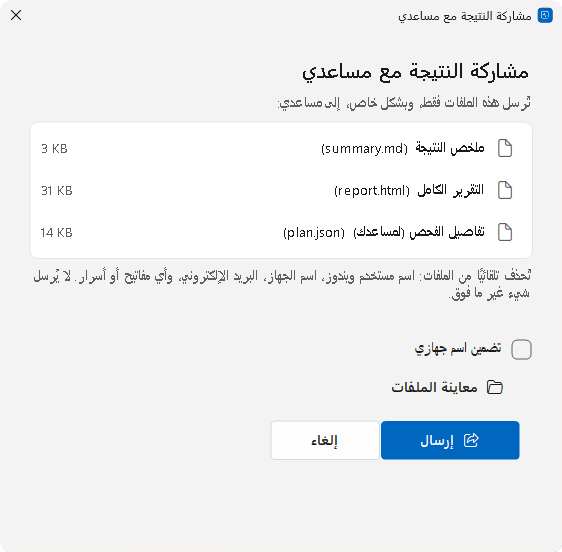
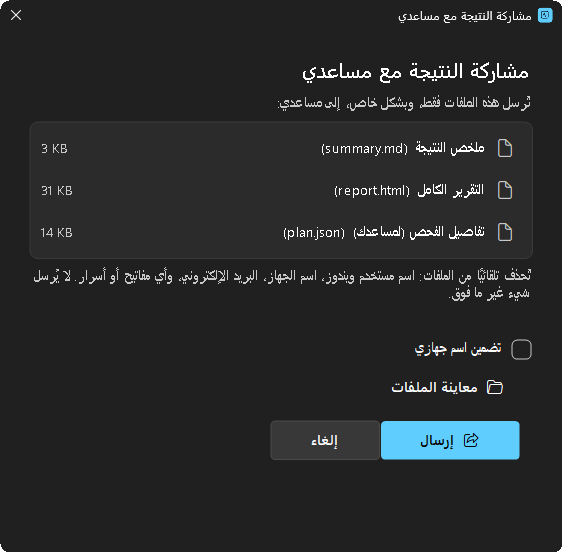
أرسل النتيجة

ثلاث طرق لتوصيل النتيجة لمن يساعدك

نسخ ملخص جاهز للواتساب بضغطة

ملخص قصير ومنقّح (بدون اسم المستخدم أو اسم الجهاز) تلصقه في أي محادثة ليفهم من يساعدك الوضع فورًا.

افتح ملف التقرير لإرساله

التقرير الكامل ملف HTML واضح (بالعربية أو الإنجليزية)، فيه بصمة SHA-256 لكل ملف مشبوه للتحقق منها في VirusTotal. زر واحد يفتح مكانه لترسله.

التقرير

تقرير واحد يشرح كل شيء

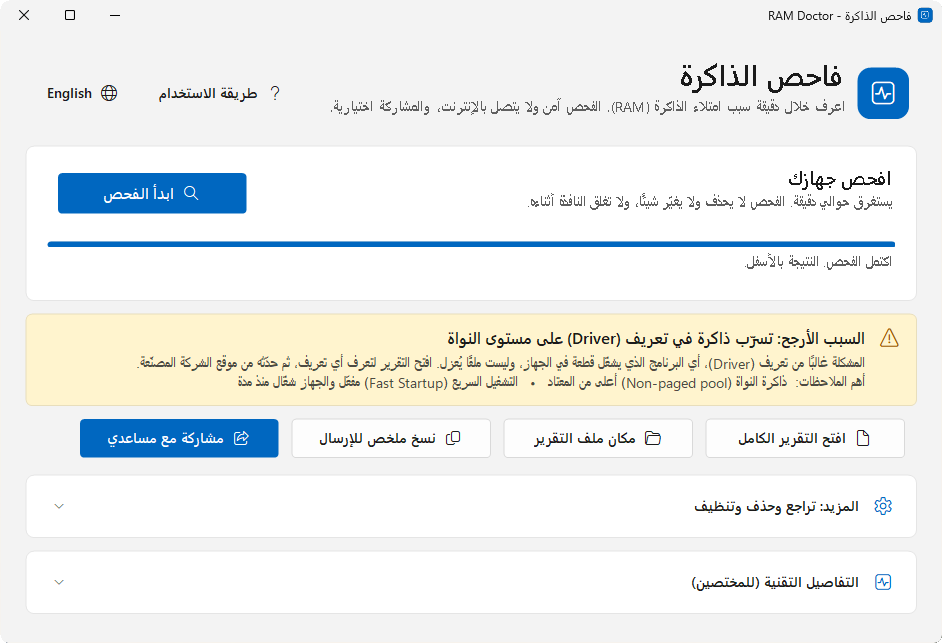
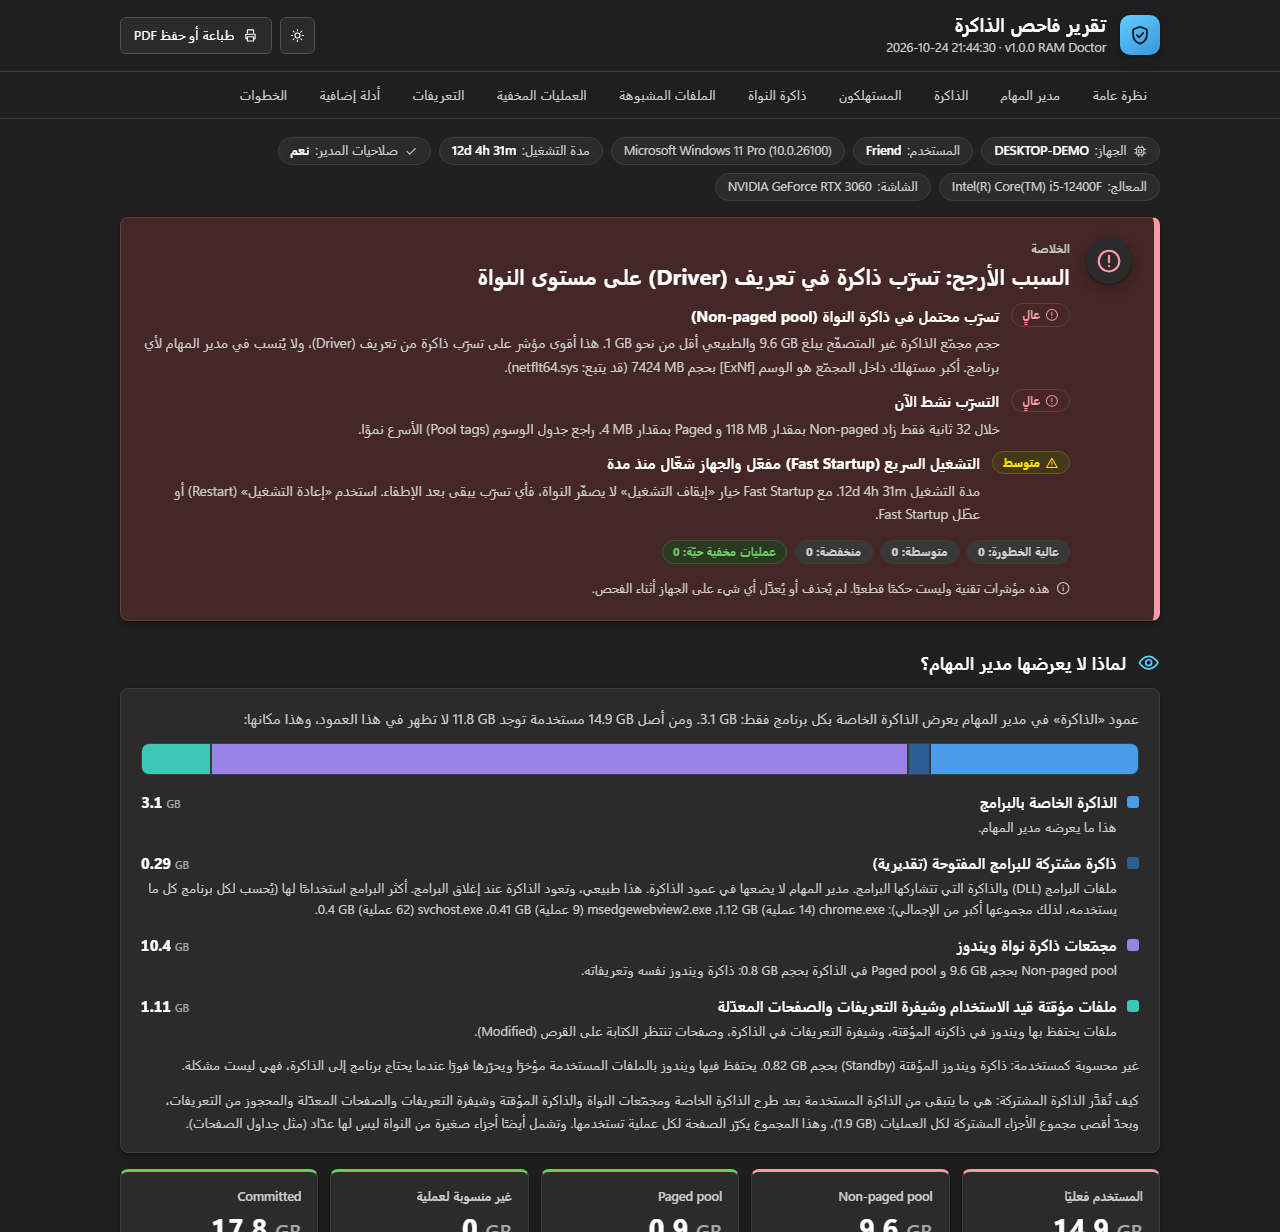
بعد الفحص يُحفظ تقرير بتصميم نظيف يعمل بدون إنترنت، تفتحه في المتصفح أو ترسله لمن يساعدك.
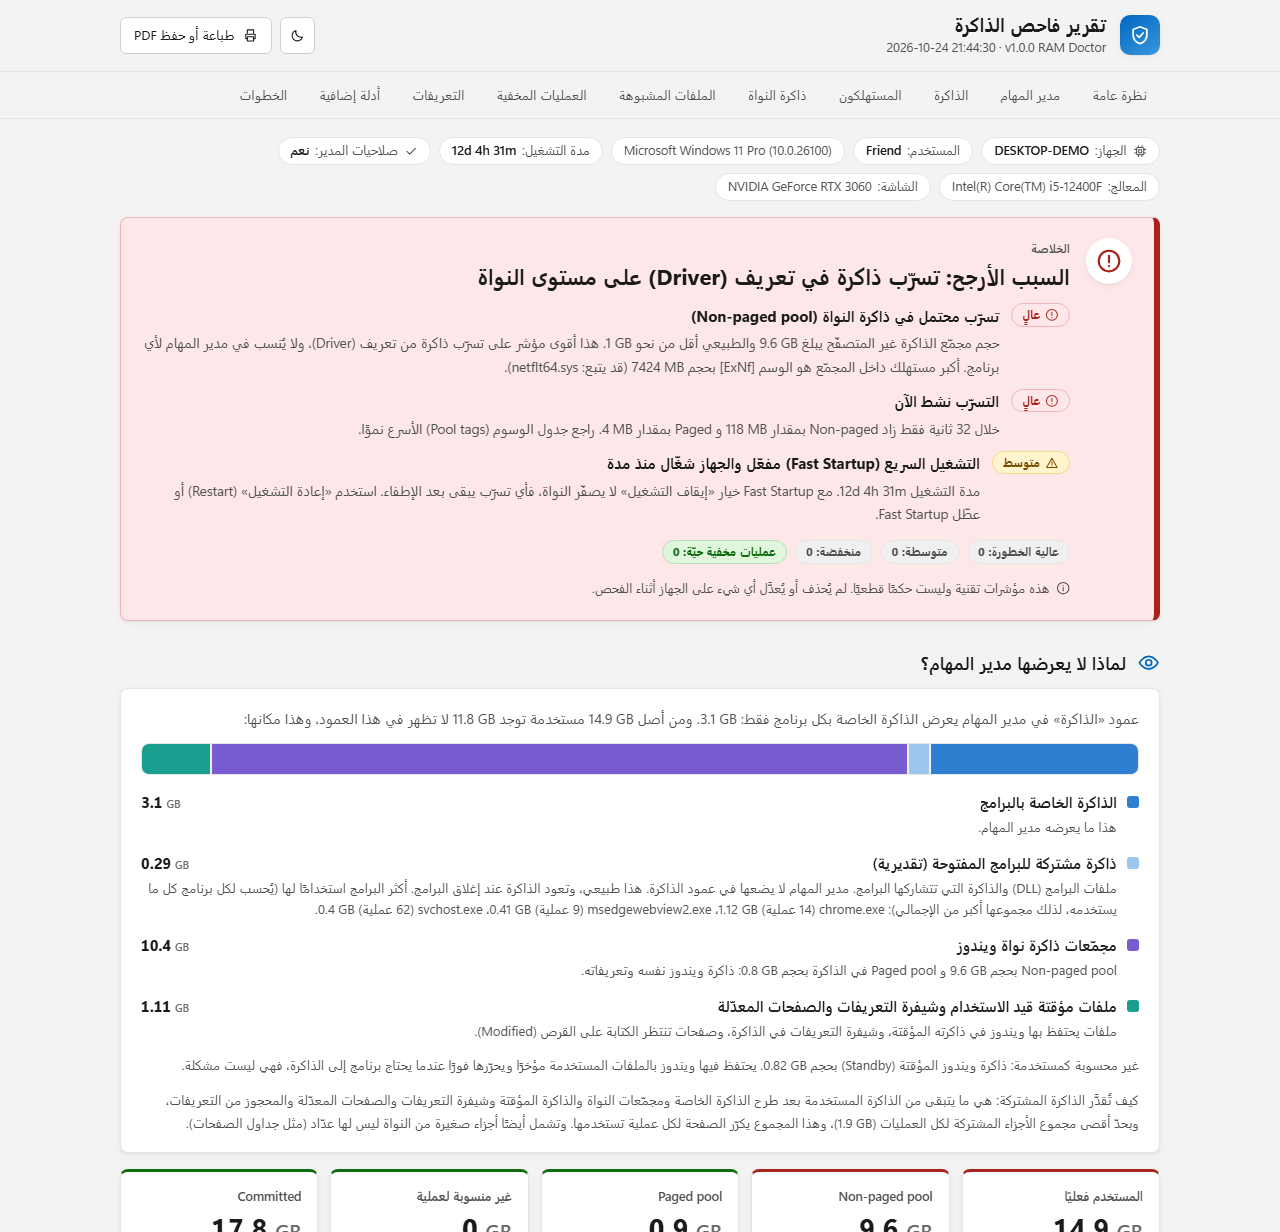
  • أين تذهب الذاكرة: برامج، نواة، مشتركة، وغير منسوبة
  • أكبر المستهلكين وأسرعهم نموًا أثناء الفحص
  • وسوم ذاكرة النواة والتعريف المرجّح
  • الملفات المشبوهة بأسبابها وبصمة SHA-256
  • خطوات مقترحة للإصلاح بلغة بسيطة
RAMDoctor-PC-20260101-120000.html
مثال على تقرير الفحص بالوضع الفاتح مثال على تقرير الفحص بالوضع الداكن
الخصوصية والأثر

ماذا يحفظ على جهازك؟ القليل جدًا

لا نخفي شيئًا: هذه كل الملفات التي قد تتركها الأداة، وكل ما لا تفعله أبدًا.

ما يُحفظ

  • تقرير وخطة لكل فحصنحو 45 KB للفحص الواحد، ويُحتفظ بآخر 3 فحوص فقط. زر «امسح تقارير الأداة» يحذفها.Desktop\RAM-Doctor-Reports
  • ملفات العزل (فقط إن استخدمت العزل)قابلة للاسترجاع، أو للحذف النهائي من النافذة نفسها.C:\ProgramData\RAM-Doctor
  • نقطة استعادة واحدة قبل العزلإن كانت حماية النظام (System Protection) مفعّلة عندك.
  • مجلد مؤقت صغير أثناء التشغيلنحو 625 KB من السكربتات المقروءة في مجلد لا يكتب فيه إلا المدير، يُحذف عند إغلاق النافذة.C:\ProgramData\RAM-Doctor-run\…
  • اسم المستخدم الذي اخترته (فقط إن استخدمت زر المشاركة)ملف صغير يحفظ اسمك المستعار للمشاركة، ويُحذف بزر واحد من النافذة.%APPDATA%\RAM-Doctor\profile.json

ما لا يفعله أبدًا

  • لا تثبيتلا يضيف برنامجًا ولا خدمة ولا مهمة مجدولة ولا مفتاح تشغيل مع ويندوز.
  • الفحص بلا إنترنت وبلا إحصاءاتلا يتصل بأي خادم أثناء الفحص ولا يرسل أي إحصاءات. الميزة الوحيدة التي تستخدم الشبكة هي زر «شاركه مع مساعدك»، وهي مطفأة حتى تضغطه وتؤكد.
  • لا حذف مفاجئالفحص للقراءة فقط. والحذف النهائي أمر منفصل يطلب تأكيدك.
  • لا إخفاءالملف نص عادي: افتحه بالمفكرة واقرأ كل سطر قبل التشغيل.
الأمان

مصمَّم ليكون حذرًا

الفحص للقراءة فقط

لا يوقف شيئًا ولا يغيّر شيئًا، ولا يستخدم الشبكة أثناء الفحص. أي إجراء يأتي بعد اختيارك أنت.

لا يمسّ ملفات ويندوز

ملفات النظام والملفات الموقّعة من مايكروسوفت لا تُعزل أبدًا.

يتحقق من بصمة الملف

إن تغيّر الملف بين الفحص والعزل (SHA-256) يتوقف احتياطًا.

نقطة استعادة قبل العزل

تُنشأ تلقائيًا إن كانت حماية النظام مفعّلة.

تراجع بضغطة

الملفات والخدمات والتشغيل التلقائي ترجع كما كانت تمامًا.

الحذف النهائي صريح

زر مستقل بتحذير واضح، ولا يحدث تلقائيًا أبدًا.

الأسئلة الشائعة

أسئلة قبل أن تبدأ

ممكن. الملف نص عادي غير موقّع رقميًا، فقد تعرض ويندوز رسالة Windows protected your PC: اضغط More info ثم Run anyway. وبعض برامج الحماية تنبّه من أي ملف bat جديد. تقدر تفتح الملف بالمفكرة وتقرأه كاملًا، وتتحقق من بصمته SHA-256 في صفحة الإصدار.

لقراءة معلومات لا تظهر لبرنامج عادي: ذاكرة النواة، وعمليات النظام المحمية، وبقية المستخدمين. وهي لازمة أيضًا إن اخترت العزل. الفحص نفسه للقراءة فقط.

لا. الفحص يقرأ فقط. والعزل ينقل الملف جانبًا ويمكن التراجع عنه. الحذف النهائي لا يحدث إلا بزر مستقل تضغطه أنت وتؤكده.

الفحص نفسه لا. لا يتصل بالشبكة ولا يرسل إحصاءات أو تتبّعًا. الميزة الوحيدة التي تستخدم الشبكة هي زر «شاركه مع مساعدك»: مطفأة حتى تضغطه وتؤكد الإرسال، وترسل تقريرًا منقّحًا (بدون اسم مستخدم ويندوز واسم الجهاز والبريد والأسرار) إلى مستودع GitHub خاص بمساعدك، ولا يحمل البرنامج أي مفتاح. إن لم تضغطه فلن يخرج شيء من جهازك. التفاصيل في توثيق المشاركة.

شهادات التوقيع مدفوعة، والمشروع شخصي ومجاني. بدلًا من ذلك الكود كله مفتوح ومقروء، ويمكنك بناء الملف بنفسك من المستودع ومقارنة بصمته بالمنشور.

لا. هو أداة تشخيص لمشكلة الذاكرة، ويعتمد على مؤشرات وليس قواعد بيانات فيروسات. «مؤشر» لا يعني «فيروس»: راجع التقرير وتحقق من الملف في VirusTotal قبل أي عزل.

شغّله والمشكلة موجودة (الذاكرة ممتلئة)، فالفحص يلتقط حالة اللحظة. جرّب «إعادة التشغيل» لا «إيقاف التشغيل»، وحدّث التعريفات، وراجع قسم الذاكرة غير المنسوبة في التقرير.

ويندوز 10 و11 مع PowerShell 5.1 (موجود افتراضيًا). التصميم مضبوط على ويندوز 11، ويعمل بشكل سليم على 10.